Catalyst 9800 (WLC)にて「無線APへのアクセスを制限」する機能が v17.18.1 より導入されました。 ユースケースとしては、脆弱性対応などで無線APに対するSSH (22/tcp)をACLレベルでも無効化するケースが挙げられます。
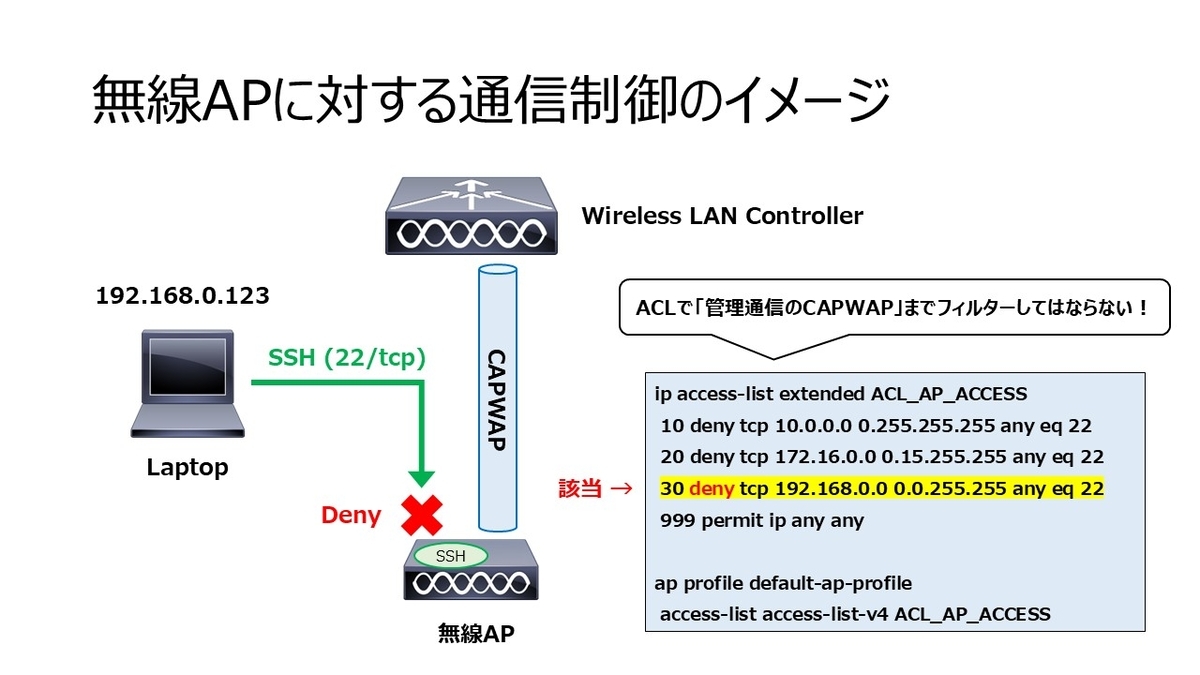
v17.18.1時点ではCLIのみ対応しており、Web UIからは変更できません。
Local modeとFlexConnect modeのどちらでも動作します。
Release Notes for Cisco Catalyst 9800 Series Wireless Controller, Cisco IOS XE 17.18.x - Cisco https://www.cisco.com/c/en/us/td/docs/wireless/controller/9800/17-18/release-notes/rn-17-18-9800.html#Newsoftwarefeatures
Traffic Filtering on AP by Source IP ACL This feature enables APs to filter incoming data packets based on their source IP address. This is achieved when the controller pushes Access Control List (ACL) rules to the AP.
For more information, see Traffic Filtering on AP by Source IP ACL.
設定例
ステップは大きく分けて3つになります。

対象のAP Join Profileの確認
Access Control List (ACL)をAP Join Profileに紐付ける設定方式のため、対象のAP Join Profileの把握が必要です。
どのAP Join Profileに設定すべきか分からない場合は
「無線AP → Site Tag → AP Join Profile」
のように設定を辿ります。
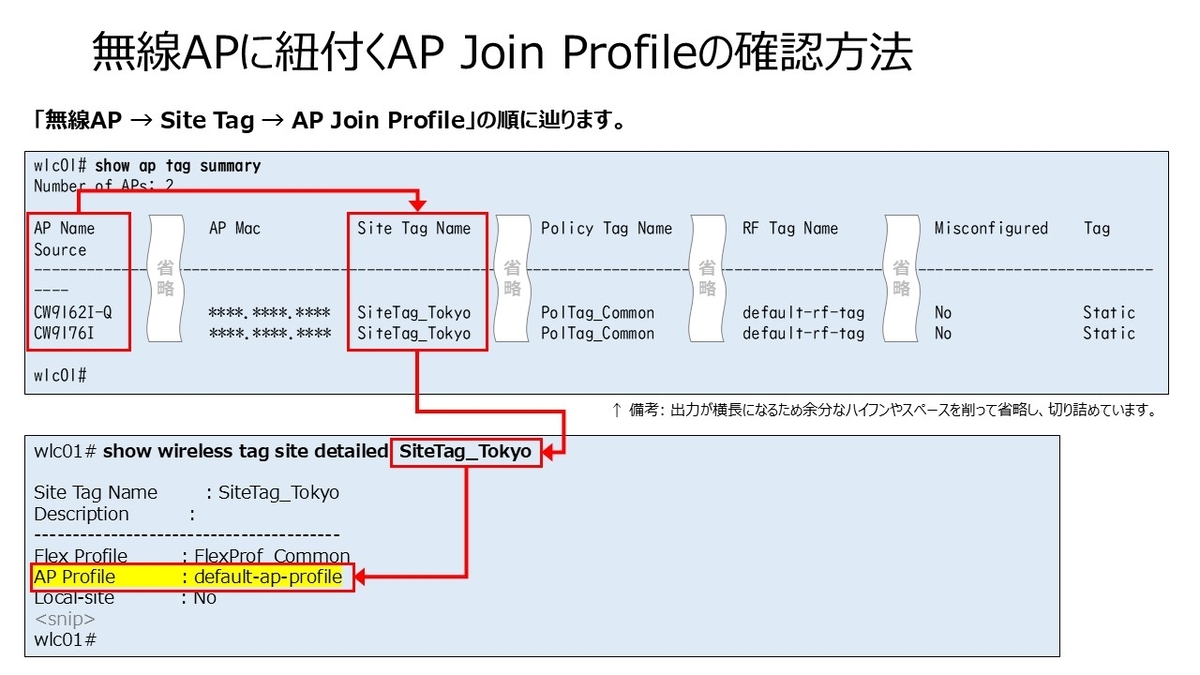
- 対象の無線APのSite Tagを識別します。
show ap tag summary
- Site Tagに紐付いているAP Join Profileを確認します。
show wireless tag site detailed <Site Tag>
実行例は下記のようになります。
wlc01# show ap tag summary
Number of APs: 2

AP Name                           AP Mac           Site Tag Name                     Policy Tag Name                   RF Tag Name                       Misconfigured    Tag Source
--------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------
CW9162I-Q                         ****.****.****   SiteTag_Tokyo                     PolTag_Common                     default-rf-tag                    No               Static
CW9176I                           ****.****.****   SiteTag_Tokyo                     PolTag_Common                     default-rf-tag                    No               Static

wlc01#
wlc01#
wlc01# show wireless tag site detailed SiteTag_Tokyo

Site Tag Name        : SiteTag_Tokyo
Description          :
----------------------------------------
Flex Profile         : FlexProf_Common
AP Profile           : default-ap-profile
Local-site           : No
Image Download Profile: default
Fabric AP DHCP Broadcast : Disabled
Fabric Multicast Group IPv4 Address : 232.255.255.1
SiteTag_Tokyo Load : 0

wlc01#
Access Control List (ACL)の設定
ACLで制御する際は、アクセスさせたくないサービスだけをDenyするように設定します。無線APの管理通信に必要なサービスまでフィルターしないようにするためです。 一般的には脆弱性対応などでSSH (22/tcp)をACLレベルでも無効化するのがユースケースになります。
具体的に本ACLではフィルターしないように留意すべき通信として
* WLCと無線AP間のCAPWAP (5246/udp, 5247/udp)
* 無線APがAPイメージのダウンロードを(CAPWAPではなく)HTTPS (Port: 8443)で行う「Out-of-Band AP Image Download」の機能
* 代表AP (Primary AP)がWLCからAPイメージを取得して、同一拠点内の無線APにTFTPで配布する「Efficient Image Upgrade」の機能
が挙げられます。
改めて強調しますが、無線APの通信は利用機能に依存し、今後の新しいバージョンでも機能が増えていく可能性があるため、「通信させたくないサービス」の観点でDenyベースでACLを設定します。
configure terminal

ip access-list extended ACL_AP_ACCESS
 10 deny tcp 10.0.0.0 0.255.255.255 any eq 22
 20 deny tcp 172.16.0.0 0.15.255.255 any eq 22
 30 deny tcp 192.168.0.0 0.0.255.255 any eq 22

 999 permit ip any any
AP Join ProfileにACLを紐付け
IPv4のACLをAP Join Profileに紐付ける例です。
ap profile default-ap-profile
 access-list access-list-v4 ACL_AP_ACCESS

end
設定後の反映の確認
AP Join Profileへの反映状況を確認します。
「show ap profile name <AP Join Profile> detailed」の「AP Management IPv4 ACL」(IPv4の場合)で確認できます。
show ap ap-join-profile summary

show ap profile name <AP Join Profile> detailed
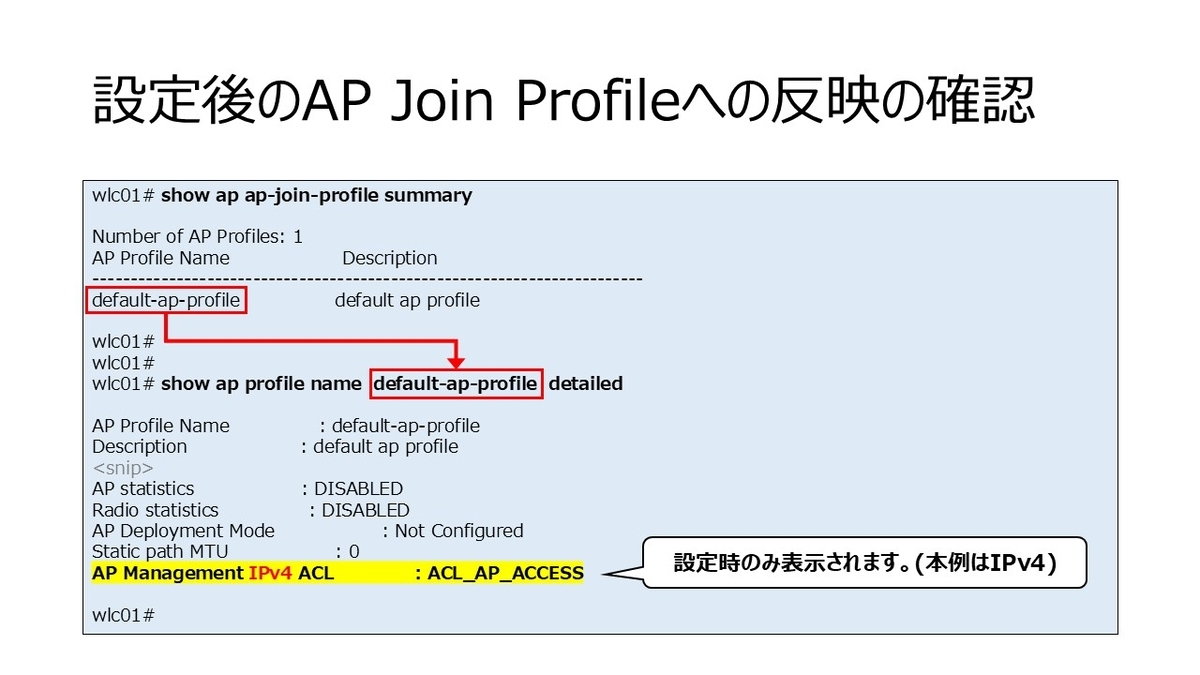
実行例は下記のようになります。
wlc01# show ap ap-join-profile summary

Number of AP Profiles: 1
AP Profile Name                   Description
------------------------------------------------------------------------
default-ap-profile                default ap profile

wlc01#
wlc01#
wlc01# show ap profile name default-ap-profile detailed

AP Profile Name               : default-ap-profile
Description                   : default ap profile
<snip>
AP statistics                  : DISABLED
Radio statistics               : DISABLED
AP Deployment Mode                  : Not Configured
Static path MTU                  : 0
AP Management IPv4 ACL              : ACL_AP_ACCESS

wlc01#
関連ドキュメント
Traffic Filtering on AP by Source IP ACL
Cisco Catalyst 9800 Series Wireless Controller Software Configuration Guide, Cisco IOS XE 17.18.x - Traffic Filtering on AP by Source IP ACL [Cisco Catalyst 9800 Series Wireless Controllers] - Cisco https://www.cisco.com/c/en/us/td/docs/wireless/controller/9800/17-18/config-guide/b_wl_17_18_cg/m-acl-and-traffic-filtering-on-ap.html
無線APの通信に関わるドキュメント
本文中で言及した「Out-of-Band AP Image Download」や「Efficient Image Upgrade」に関しては、下記のドキュメントに書かれています。
Cisco Catalyst 9800 Series Wireless Controller Software Configuration Guide, Cisco IOS XE 17.18.x - Efficient Image Upgrade [Cisco Catalyst 9800 Series Wireless Controllers] - Cisco https://www.cisco.com/c/en/us/td/docs/wireless/controller/9800/17-18/config-guide/b_wl_17_18_cg/m_eff_image_upgrade_ewlc.html
